
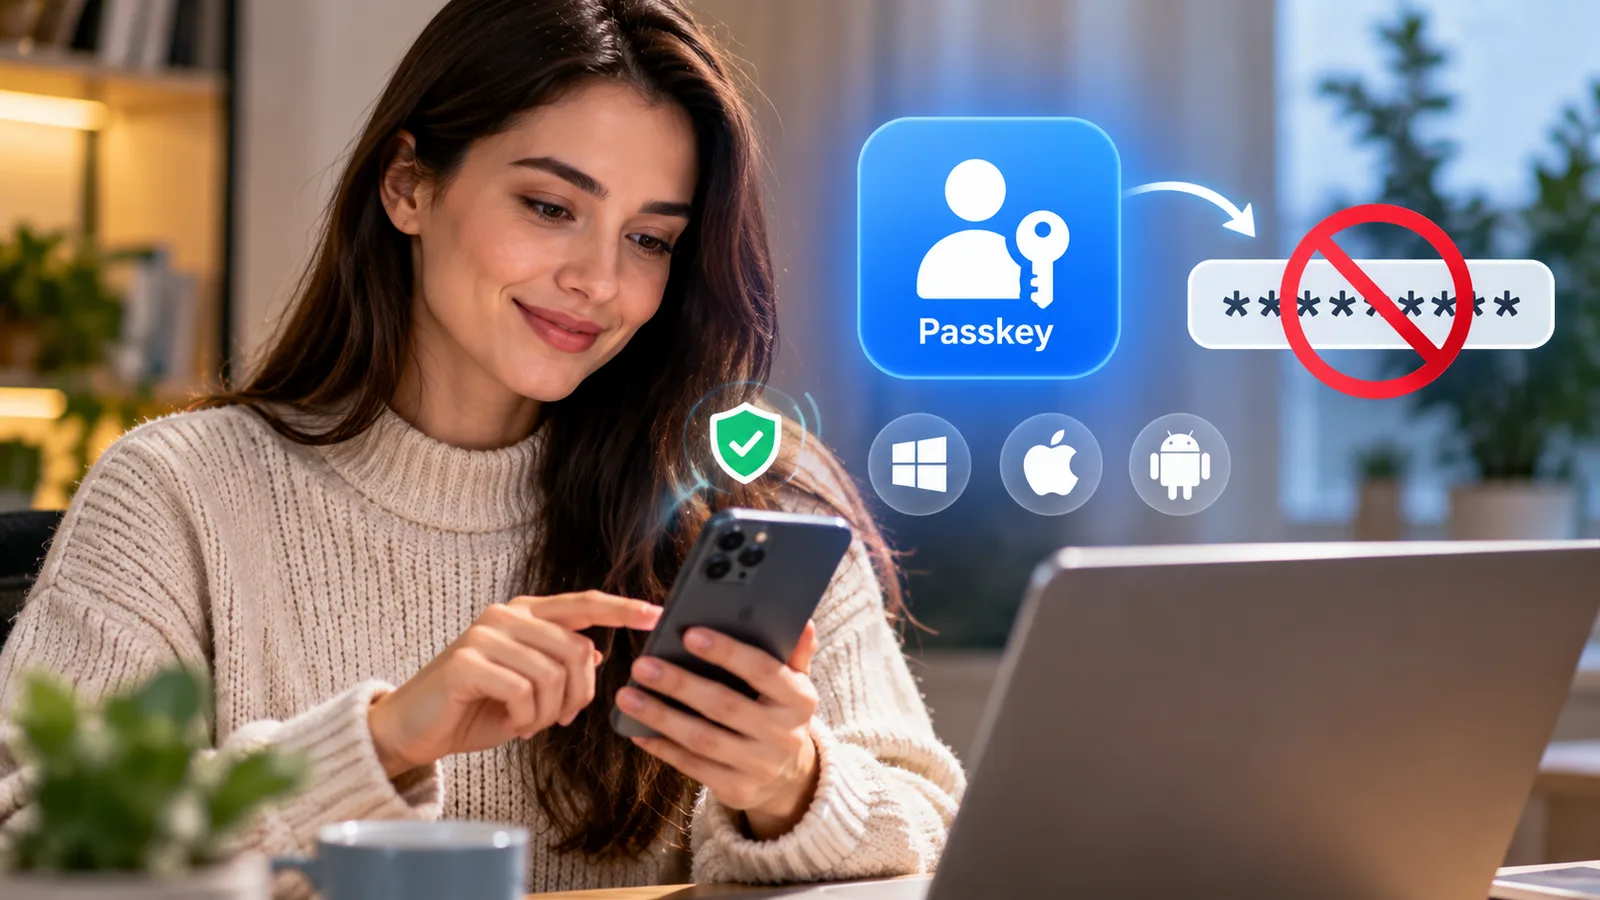


Passkey, або ключ доступу, – це спосіб входу в обліковий запис без традиційного пароля. Замість введення секретної комбінації користувач підтверджує вхід способом, яким зазвичай розблоковує свій пристрій: відбитком пальця, розпізнаванням обличчя, PIN-кодом або іншим підтримуваним методом. За цим простим для користувача процесом працює криптографічна пара ключів, тому пароль фактично не потрібно передавати сайту.
У 2026 році ключі доступу вже не виглядають експериментальною функцією для технічних ентузіастів. Їх підтримують великі операційні системи, браузери та онлайн-сервіси, а користувач дедалі частіше бачить пропозицію створити passkey під час входу в обліковий запис. Головна перевага полягає не лише у швидшому вході: ключ доступу значно ускладнює крадіжку облікових даних через підроблений сайт.
Водночас passkey не варто сприймати як чарівний захист від усіх способів викрадення акаунта. Безпека залежить також від захисту самого смартфона чи комп'ютера, способу синхронізації ключів та механізму відновлення конкретного сервісу. Тому перед переходом варто зрозуміти, що таке passkey, де саме він зберігається і що робити у разі втрати пристрою.
Що таке passkey простими словами
Passkey – це цифровий ключ для входу в конкретний обліковий запис, який дозволяє обійтися без введення звичайного пароля. Українською Microsoft використовує назву «ключ доступу», тоді як Apple називає цю технологію «ключем допуску». Незалежно від назви принцип однаковий: замість секретної комбінації, яку людина повинна пам'ятати й вводити, використовується криптографія з відкритим ключем.
Під час створення passkey пристрій формує два пов'язані криптографічні ключі. Відкритий ключ отримує сайт або застосунок, а приватний ключ залишається захищеним на стороні користувача. Під час наступного входу сервіс надсилає запит, а пристрій за допомогою приватного ключа криптографічно підтверджує, що перед ним законний власник облікових даних.
Сам приватний ключ вводити не потрібно. Користувач лише дозволяє пристрою його використати – наприклад, підтверджує особу через Face ID, Touch ID, відбиток пальця, Windows Hello або PIN-код. Саме тому зовні вхід із ключем доступу може виглядати майже так само просто, як звичайне розблокування смартфона.
Як працює passkey під час входу
Ключ доступу працює за принципом «пристрій доводить, що має правильний приватний ключ», а не «користувач надсилає сайту правильний пароль». Це фундаментальна різниця між passkey і традиційною авторизацією. Приватна частина криптографічної пари не повинна передаватися серверу під час кожного входу.
У спрощеному вигляді процес виглядає так:
- Користувач створює ключ доступу. Пристрій генерує унікальну криптографічну пару для конкретного облікового запису.
- Сервіс отримує відкритий ключ. Він може використовуватися для перевірки входу, але сам по собі не дає можливості авторизуватися замість власника.
- Приватний ключ залишається захищеним. Залежно від реалізації він зберігається на пристрої або через захищений менеджер облікових даних може синхронізуватися між пристроями.
- Під час входу сайт надсилає криптографічний запит. Пристрій має правильно його підписати.
- Користувач підтверджує вхід. Для цього може використовуватися відбиток пальця, обличчя, PIN-код чи інший метод розблокування.
- Сервіс перевіряє цифровий підпис. Якщо перевірка успішна, користувач отримує доступ до облікового запису.
У результаті людині не потрібно вигадувати та запам'ятовувати ще одну складну комбінацію символів. Важливіше те, що секрет, достатній для створення правильного криптографічного підтвердження, не зберігається у звичайній базі паролів сервісу.
Чим passkey відрізняється від пароля
Головна різниця між passkey і паролем полягає у тому, що пароль є секретом, який знає користувач і перевіряє сервіс, тоді як ключ доступу працює через криптографічне підтвердження. Пароль доводиться вводити, передавати сайту та захищати від викрадення. Passkey прибирає більшу частину цих ризиків із повсякденного входу.
Порівняння passkey і звичайного пароля за способом входу та рівнем захисту
| Характеристика | Passkey | Звичайний пароль |
|---|---|---|
| Що потрібно пам'ятати | Зазвичай нічого додаткового | Сам пароль або головний пароль менеджера |
| Що використовується для входу | Криптографічний ключ + розблокування пристрою | Секретна комбінація символів |
| Секрет передається сайту під час входу | Ні | Пароль вводиться для перевірки |
| Захист від класичного фішингу | Значно вищий | Залежить від уважності користувача та 2FA |
| Повторне використання одного секрету | Немає потреби | Поширена небезпечна практика |
| Вхід через біометрію | Може використовуватися для дозволу на застосування ключа | Залежить від системи та менеджера паролів |
| Залежність від сумісності сервісу | Так | Паролі підтримуються практично всюди |
| Відновлення після втрати пристрою | Залежить від типу ключа та екосистеми | Залежить від відновлення акаунта |
Ключ доступу не означає, що відтепер абсолютно всі паролі можна видалити. Частина сайтів ще не підтримує passkey, а деякі сервіси залишають пароль або інші способи відновлення як резервний варіант. Тому перехід від паролів відбувається поступово.
Чому passkey краще захищає від фішингу
Passkey значно стійкіший до класичного фішингу, тому що ключ прив'язаний до конкретного сайту або застосунку. Підроблена сторінка може виглядати майже ідентично справжній, але вона не є тим самим цифровим ресурсом, для якого створювався ключ. Браузер та операційна система враховують цю прив'язку під час автентифікації.
З паролем ситуація інша. Людина може відкрити майстерно зроблену копію сторінки входу та власноруч ввести правильний логін і пароль. Після цього секрет уже опиняється у шахраїв, навіть якщо користувач через кілька секунд зрозуміє, що сайт був підробленим.
Якщо така ситуація вже сталася, на TechnoNews є окрема інструкція про те, що робити, якщо перейшли за фішинговим посиланням. Швидкість реакції особливо важлива, якщо на підробленій сторінці був введений пароль, код підтвердження або платіжні дані.
Чи можна викрасти passkey
Викрасти або незаконно використати ключ доступу теоретично можливо, але типові сценарії атак відрізняються від крадіжки пароля. Passkey не робить смартфон, комп'ютер чи обліковий запис невразливими. Він насамперед прибирає цілий клас проблем, пов'язаних із передаванням і повторним використанням паролів.
Наприклад, зловмисник може спробувати отримати контроль над розблокованим пристроєм, обліковим записом синхронізації або процедурою відновлення акаунта. Ризики також залежать від конкретної реалізації: існують ключі, прив'язані до одного пристрою, і ключі, які можуть безпечно синхронізуватися між пристроями через менеджер облікових даних.
Тому правильніше говорити, що passkey суттєво безпечніший за пароль проти певних дуже поширених атак, а не що він забезпечує абсолютний захист. Сильний PIN-код пристрою, актуальна операційна система та правильно налаштоване відновлення акаунта залишаються важливими.
Чи бачить сайт відбиток пальця або обличчя
Ні, використання біометрії для підтвердження passkey не означає передавання сайту відбитка пальця або зображення обличчя. Біометрична перевірка відбувається на пристрої й використовується для дозволу на застосування захищеного ключа. Сам сайт отримує криптографічне підтвердження, необхідне для входу.
Це важлива деталь, оскільки формулювання «увійти за відбитком пальця» іноді створює неправильне враження, ніби вебсайт отримує біометричні дані користувача. Насправді біометрія в цьому сценарії допомагає пристрою перевірити, чи можна дозволити використання приватного ключа. Наприклад, Google прямо зазначає, що біометричні дані під час такого входу залишаються на пристрої.
Де зберігається passkey
Ключ доступу може бути прив'язаний до конкретного пристрою або зберігатися через сумісний менеджер облікових даних із можливістю синхронізації. Саме тому відповідь на питання «де лежить мій passkey» залежить від пристрою, операційної системи та обраного способу зберігання. Це важливо перевірити до зміни смартфона або комп'ютера.
В екосистемі Apple ключі допуску можуть синхронізуватися між пристроями через В'язку iCloud. На сумісних пристроях Windows ключами доступу можна керувати через системні параметри, а також використовувати підтримувані менеджери облікових даних. Google також підтримує ключі доступу через власну екосистему та сумісні пристрої.
Синхронізація особливо корисна людині з кількома гаджетами. Якщо ключ збережений лише локально на одному пристрої, його втрата має інші наслідки, ніж у випадку із синхронізованим passkey.
Що буде з passkey, якщо загубити телефон
Втрата телефона не обов'язково означає втрату всіх ключів доступу та облікових записів. Якщо passkey синхронізувався через підтримуваний менеджер облікових даних, він може бути доступний на інших авторизованих пристроях або відновлюватися відповідно до правил конкретної екосистеми. Якщо ключ був прив'язаний лише до втраченого пристрою, ситуація складніша.
Саме тому не варто видаляти резервні способи відновлення, не перевіривши правила конкретного сервісу. Для критично важливих акаунтів потрібно знати, що станеться після втрати єдиного смартфона, і мати передбачений сервісом резервний шлях входу.
Окрема проблема виникає під час купівлі нового смартфона. Паролі, ключі доступу, коди двофакторної автентифікації та банківські застосунки потрібно перевірити до очищення старого пристрою. Детальний порядок дій є в матеріалі про те, як перенести дані на новий телефон і нічого не втратити.
Чи небезпечно, якщо хтось украде телефон із ключами доступу
Сам факт фізичної крадіжки телефона не дає автоматичного доступу до passkey. Для використання ключа пристрій зазвичай потрібно розблокувати або пройти передбачену системою перевірку. Тому захист екрана стає важливою частиною безпеки безпарольного входу.
Найгірший сценарій – коли стороння людина отримує вже розблокований смартфон або знає його код. Тоді під загрозою можуть опинитися не лише ключі доступу, а й електронна пошта, менеджер паролів, банківські застосунки та канали відновлення інших акаунтів. PIN на кшталт 1234 або року народження не повинен бути єдиною перешкодою між викраденим телефоном і цифровими обліковими записами.
Тому разом із переходом на passkey варто перевірити базовий захист самого гаджета. На TechnoNews зібрані налаштування для захисту телефона від крадіжки, які допомагають зменшити ризик доступу до особистих даних після фізичної втрати смартфона.
Passkey чи двофакторна автентифікація – що безпечніше
Passkey і двофакторна автентифікація не завжди потрібно сприймати як два взаємовиключні способи захисту. Ключ доступу вже поєднує володіння пристроєм із його локальним розблокуванням, а конкретний сервіс сам визначає політику входу та додаткових перевірок. Наприклад, Google зазначає, що для облікового запису з двоетапною перевіркою passkey може задовольняти вимогу другого етапу, оскільки підтверджує володіння пристроєм.
Це не означає, що після створення passkey потрібно негайно вимкнути всі резервні механізми. Перед зміною параметрів безпеки варто перевірити, як конкретний сервіс дозволяє відновити доступ після втрати пристрою. Особливо це важливо для основної електронної пошти, через яку відновлюються інші облікові записи.
SMS-код також не є прямим аналогом passkey. Він передається окремим каналом і має власні ризики, тоді як ключ доступу побудований на іншому принципі автентифікації.
На яких пристроях працюють ключі доступу
Passkey уже підтримують сучасні версії основних операційних систем і браузерів, хоча конкретні можливості залежать від сервісу та способу зберігання ключа. Для Google серед базових вимог зазначаються Android 9 або новіша версія, iOS 16 або новіша, macOS Ventura або новіша, ChromeOS 109 або новіша та комп'ютери щонайменше з Windows 10. Серед підтримуваних браузерів вказані сучасні версії Chrome, Safari, Edge і Firefox.
Однак підтримка технології операційною системою ще не означає, що passkey можна використовувати абсолютно на кожному сайті. Сам вебсайт або застосунок також повинен підтримувати ключі доступу. Саме тому протягом перехідного періоду користувачі ще довго бачитимуть одночасно кілька варіантів входу.
Як створити passkey
Ключ доступу створюється окремо для конкретного сервісу, тому універсальної кнопки для всіх акаунтів немає. Зазвичай потрібний пункт розташований у розділі безпеки, способів входу або керування обліковим записом. Якщо сервіс підтримує passkey, він також може сам запропонувати створити його після звичайної авторизації.
Типовий порядок такий:
- Увійдіть у потрібний обліковий запис через офіційний сайт або застосунок.
- Відкрийте налаштування безпеки або способів входу.
- Знайдіть пункт «Ключ доступу», «Ключ допуску» або Passkey.
- Виберіть створення нового ключа.
- Підтвердьте дію відбитком пальця, обличчям, PIN-кодом або іншим запропонованим способом.
- Перевірте, де збережено ключ і чи синхронізується він з іншими пристроями.
- Не видаляйте резервний спосіб відновлення, доки не переконаєтеся, що новий вхід працює.
Інтерфейс відрізняється залежно від сервісу, тому назви пунктів можуть бути іншими. Найважливіше – створювати ключ доступу тільки через офіційний застосунок або самостійно відкритий офіційний сайт.
Чи варто переходити з пароля на passkey у 2026 році
Якщо сервіс офіційно підтримує passkey і користувач розуміє, як відновити доступ після втрати пристрою, перехід зазвичай має сенс. Ключ доступу прибирає необхідність запам'ятовувати ще один пароль і суттєво зменшує ризик його викрадення через класичний фішинговий сайт. Для повсякденного входу це одночасно покращує і зручність, і захист.
Найперше passkey доцільно розглянути для акаунтів, які відкривають доступ до великої кількості інших даних: основної електронної пошти, облікових записів екосистем пристроїв та інших важливих сервісів, якщо вони підтримують технологію. Але перед цим потрібно перевірити захист телефона або комп'ютера та доступні способи відновлення.
Ключ доступу не робить користувача невразливим, але усуває одну з фундаментальних слабкостей пароля – необхідність передавати секрет сервісу та здатність людини випадково віддати цей секрет шахраю. Саме ця різниця робить passkey одним із найважливіших кроків у переході до входу без паролів.
FAQ
Passkey – це ключ доступу для входу в обліковий запис без традиційного пароля. Він використовує криптографічну пару ключів, а користувач зазвичай підтверджує вхід відбитком пальця, обличчям, PIN-кодом або іншим способом розблокування пристрою.
Так, passkey має суттєві переваги перед звичайним паролем, особливо щодо захисту від фішингу та витоків серверних баз паролів. Приватний ключ не передається сайту під час входу, а ключ доступу пов'язаний із конкретним сервісом.
Так. Біометрія не є єдиним способом підтвердження ключа доступу. Залежно від пристрою та системи можна використовувати PIN-код, пароль або інший підтримуваний метод розблокування.
Passkey може зберігатися на конкретному пристрої або через сумісний менеджер облікових даних синхронізуватися між пристроями. Точний механізм залежить від операційної системи, менеджера ключів і вибраного способу створення.
Якщо ключ доступу синхронізувався через підтримувану екосистему, втрата одного телефона не обов'язково означає втрату ключа. Для ключа, прив'язаного лише до одного пристрою, знадобиться інший передбачений сервісом спосіб відновлення або входу.
Ключі доступу спеціально розроблені зі стійкістю до фішингу. Passkey пов'язаний із сайтом або застосунком, для якого його створено, тому підроблена сторінка не може просто попросити користувача ввести цей секрет так, як вона просить пароль.
Ні. Біометрична перевірка використовується локально на пристрої для дозволу застосувати ключ доступу. Відбиток пальця або дані розпізнавання обличчя не потрібно передавати сайту як облікові дані.
Так, у багатьох сервісах ключ доступу додається як ще один спосіб входу, а пароль або інші методи певний час залишаються доступними. Конкретні правила залежать від сервісу.
Може працювати. Синхронізовані ключі доступу можуть бути доступними на кількох пристроях через сумісний менеджер облікових даних, тоді як ключ, прив'язаний до пристрою, залишається тільки на ньому.
Ні. Не всі сайти й застосунки підтримують passkey, тому повністю відмовитися від паролів поки неможливо. Там, де ключі доступу вже підтримуються, їх можна поступово використовувати для зручнішого та стійкішого до фішингу входу.